
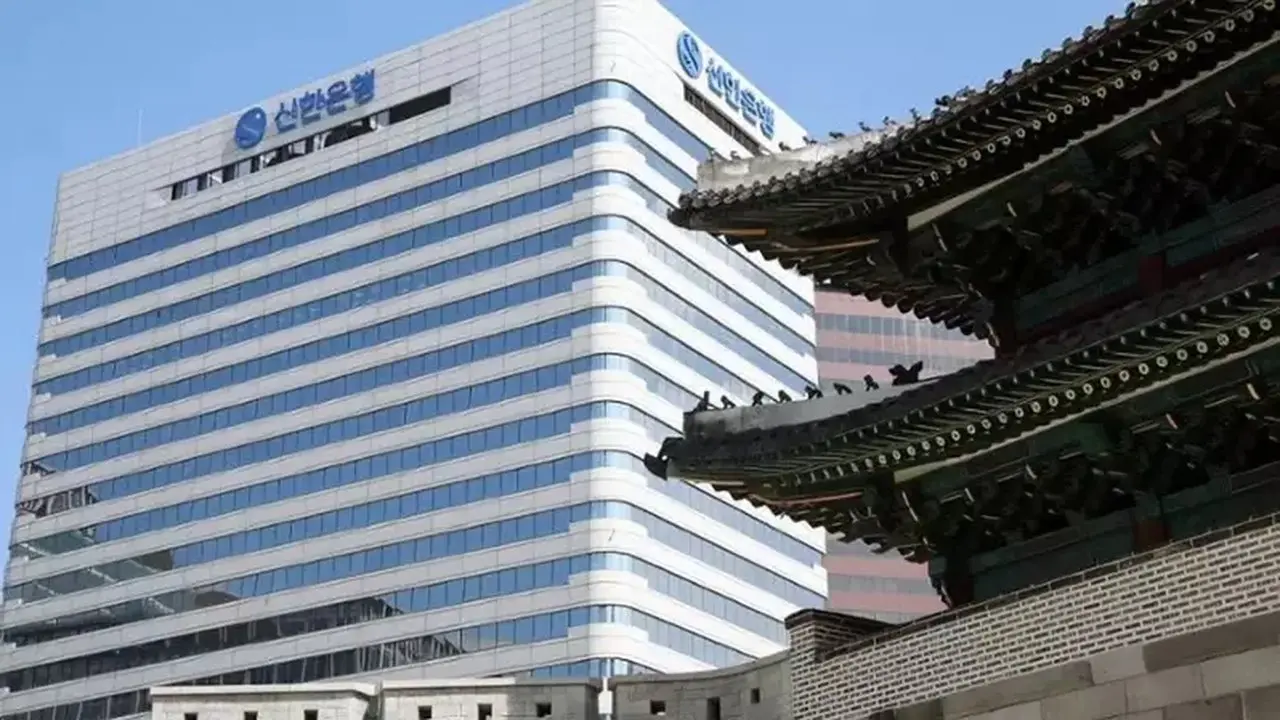
SEOUL – Bank Shinhan, salah satu lembaga perbankan terkemuka di Korea Selatan, mengonfirmasi adanya insiden peretasan siber yang berdampak pada kebocoran data pribadi sekitar 25.000 nasabahnya. Serangan yang menggunakan teknologi kecerdasan buatan (AI) ini terjadi pada Rabu, 30 September 2026.
Menurut laporan dari kantor berita Yonhap pada Kamis, 1 Oktober 2026, kebocoran informasi sensitif ini langsung mendorong Otoritas Pengawas Keuangan Korea Selatan untuk segera membentuk tim investigasi dan melakukan pemeriksaan darurat di bank tersebut.
Rincian Data yang Bocor dan Modus Operandi
Pihak Bank Shinhan merinci bahwa data yang berhasil diakses oleh peretas mencakup informasi sensitif seperti riwayat pinjaman, detail data pinjaman, estimasi pendapatan tahunan, nama lengkap nasabah, serta nomor telepon yang masih aktif. Para pelaku diduga beroperasi dari luar negeri dan memanfaatkan perangkat AI yang canggih untuk mengeksploitasi celah keamanan yang ada.
Pakar keamanan siber memperkirakan bahwa Bank Shinhan kemungkinan bukanlah target spesifik dari serangan ini. Sebaliknya, bank tersebut diduga menjadi korban dari serangan otomatis acak berbasis AI yang secara sistematis memindai platform daring yang memiliki kerentanan. Seorang pejabat industri keuangan di Seoul menyatakan keprihatinan, “Seluruh industri keuangan saat ini sangat rentan terhadap serangan siber yang dibantu oleh perangkat AI. Lembaga keuangan perlu secepatnya melakukan audit dan pemeriksaan keamanan secara mandiri untuk mengatasi potensi kerentanan.”
Langkah Darurat dan Investigasi Otoritas
Menanggapi insiden ini, Bank Shinhan segera mengaktifkan protokol penanganan krisis dan membentuk tim tanggap darurat guna meminimalkan potensi kerugian yang dapat dialami nasabah. Beberapa tindakan teknis telah diambil, termasuk pemblokiran seluruh lalu lintas dan akses dari alamat IP eksternal yang terindikasi mencurigakan, penangguhan sementara layanan digital yang terdampak untuk melakukan isolasi sistem, serta penguatan infrastruktur pertahanan siber pada sistem daring bank.
Sementara itu, tim dari Otoritas Pengawas Keuangan telah memulai investigasi mendalam sejak Rabu, 30 September 2026. Penyelidikan komprehensif ini diperkirakan akan memakan waktu beberapa bulan ke depan untuk mengusut tuntas akar penyebab kebocoran data dan mengevaluasi tingkat kepatuhan keamanan bank terhadap regulasi yang berlaku.
Pemanfaatan kecerdasan buatan (AI) dalam lanskap ancaman siber menandai evolusi signifikan dalam dunia keamanan siber. Jika sebelumnya serangan peretasan memerlukan waktu dan eksekusi manual yang rumit, integrasi AI kini memungkinkan peretas untuk melakukan pemindaian celah keamanan (vulnerability scanning) dan eksekusi peretasan secara masif, otomatis, serta dengan tingkat presisi yang tinggi dalam waktu singkat. Sektor perbankan dan keuangan menjadi sasaran utama karena nilai data finansial dan identitas pribadi yang tersimpan di dalamnya sangat berharga di pasar gelap (dark web). Kebocoran data di Bank Shinhan ini menjadi peringatan serius bagi regulator dan industri perbankan global untuk memperketat arsitektur pertahanan siber, terutama dalam menghadapi ancaman serangan berbasis AI (AI-driven cyberattacks) yang semakin agresif dan sulit dideteksi.